SAP添加证书解决HTTPS接口请求SSL证书不受信任报错
SAP直接请求接口报错
SAP请求外部https接口直接请求会报错:
http连接无响应

SSL handshake with www.example.com:443 failed: SSSLERR_PEER_CERT_UNTRUSTED (-102)\nThe peer's X.509 Certificate (chain) is untrusted\n\nSapSSLSessionStart()==SSSLERR_PEER_CERT_UNTRUSTED\n  SSL:SSL_connect() failed  (536872221/0x2000051d)\n  => "Failed to verify peer certificate. Peer not trusted."\n>> ---- SecuSSL ErrStack: ----\n0x2000051d | SAPCRYPTOLIB | SSL_connect\nSSL API error\nFailed to verify peer certificate. Peer not trusted.\n0xa0600203 | SSL | ssl3_connect\nPeer not trusted\n0xa0600203 | SSL | ssl3_get_server_certificate\nPeer not trusted\n0xa0600203 | SSL | ssl3_decode_server_certificate\nPeer not trusted\n0xa0600203 | SSL | ssl_verify_peer_certificates\nPeer not trusted\n0xa0600203 | SSL | ssl_cert_checker_verify_certificates\nPeer not trusted\n0xa0600203 | SSL | ssl_cert_checker_verify_certificates\nPeer not trusted\nCertificate                 \n Certificate                   \n  Subject                      :CN=example.com\n  Issuer                       :CN=Encryption Everywhere DV TLS CA - G2, OU=www.digicert.com, O=DigiCert Inc, C=US\n  Serial number                :0x0f77dd18e491156f3f9c7b4cdd34dfd2\n Verification result         \n  Status                      :Not successful\n  SignerStatus                :Not successful\n  SignerVerificationResult    \n   Element #1                  \n    Status                      :Not successful\n    Validity                    :Successful\n    BasicConstraints            :Successful\n    KeyUsage                    :Successful\n    ObjectStatus                :Not successful\n    SignerCert                  \n     Certificate                   \n      Subject                      :CN=Encryption Everywhere DV TLS CA - G2, OU=www.digicert.com, O=DigiCert Inc, C=US\n      Issuer                       :CN=DigiCert Global Root G2, OU=www.digicert.com, O=DigiCert Inc, C=US\n      Serial number                :0x0de0ffb5ee62cb61109f608c9ced5ed3\n     Verification result         \n      Status                      :Not successful\n      SignerStatus                :Not successful\n      SignerVerificationResult    :None\n\n<< ---------------------------\n  SSL:SSL_get_state()==0x2131 "TLS read server certificate B"\n  SSL NI-hdl 2104: local=192.168.0.19:42154  peer=113.45.3.38:443\n  cli SSL session PSE "/usr/sap/DL8/DVEBMGS01/sec/SAPSSLC.pse"\n  Target Hostname="www.example.com"\n  TLSextSNI server_name="www.example.com"\n
解决方案
导出证书
需要导出证书根路径,并在SAP中添加证书。 浏览器访问域名,然后查看证书,导出根证书。 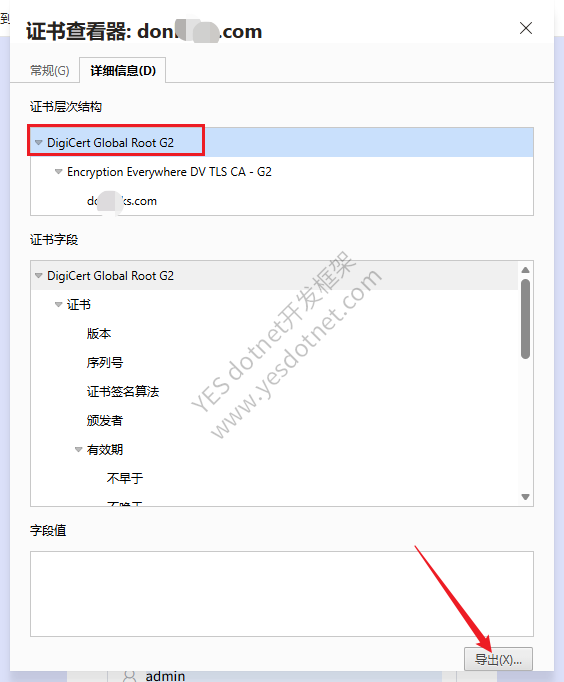
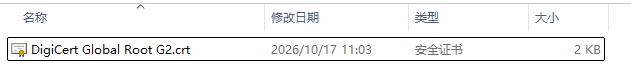
SAP导入证书
- 事务代码
STRUST - 左侧选择
SSL客户端SSL客户端(标准)→导入证书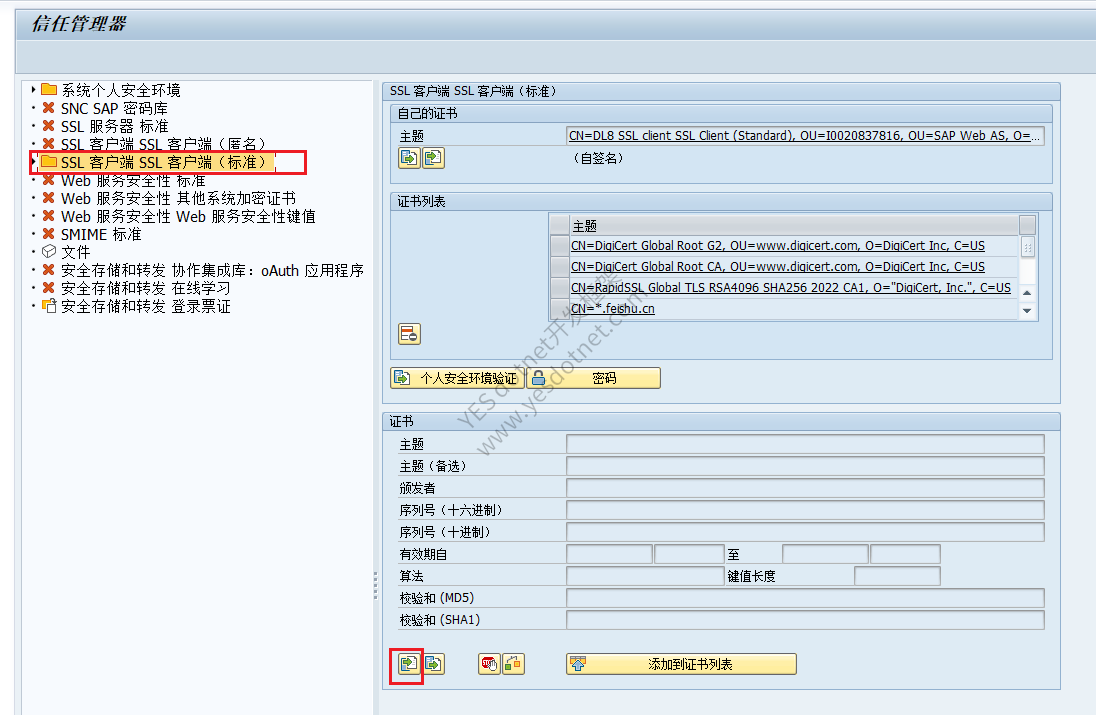
- 选择刚才导出的证书
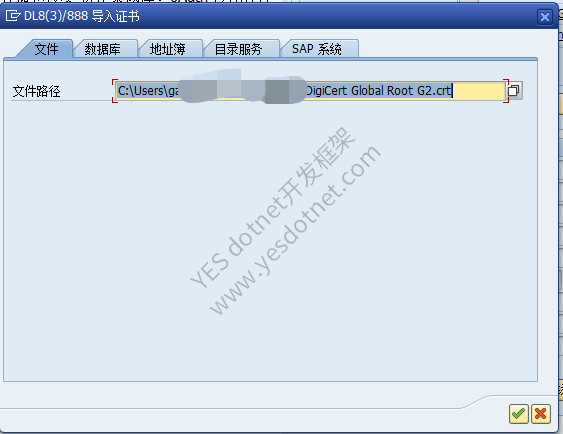 4. 点击
添加到证书列表 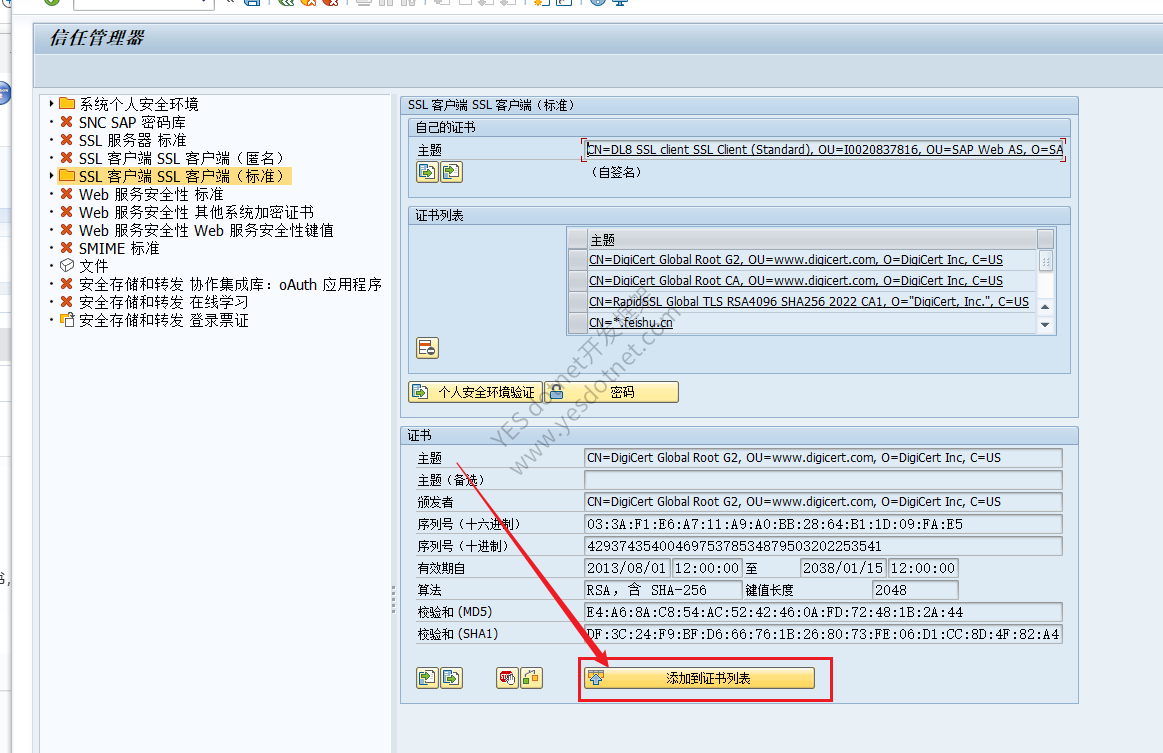
- 点击左上角
保存
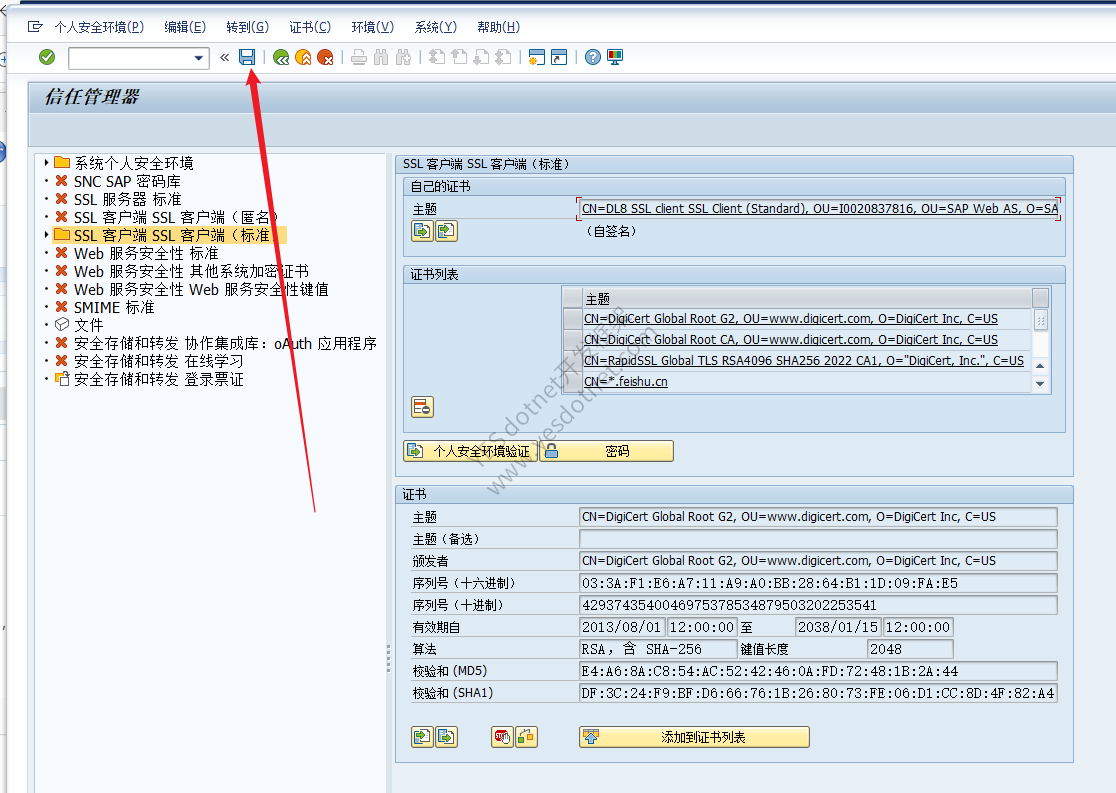
完成后就可以正常请求接口了
版权声明:本文为YES开发框架网发布内容,转载请附上原文出处连接
sap-abap 张国生